
NVIDIA OpenShell 是什麼?AI Agent 沙箱與金鑰保護怎麼運作
NVIDIA 於 2026 年 9 月 28 日發布開源的 OpenShell:讓每個 AI agent 在沙箱中執行,用政策限制檔案、系統呼叫與網路,金鑰不交給 agent。整理官方說法、安裝需求與限制。
資料查詢日:2026 年 9 月 29 日。本文根據 NVIDIA 新聞稿、OpenShell 的 GitHub 專案(README、release)與官方文件整理。我們沒有實際安裝使用過,下面凡是「官方說」的內容,都是 NVIDIA 自己的描述。
當 AI agent 能讀檔案、裝套件、呼叫 API、使用你的憑證,問題就不只是它夠不夠聰明,而是你敢不敢放權。NVIDIA 在 2026 年 9 月 28 日發布「Open Agent Safety Platform」,其中的軟體核心 OpenShell 是開源的 agent 執行環境,目標是讓 agent 有用,但不必給它不受限制的權限。
圖:OpenShell 專案官方品牌圖(來源:NVIDIA/OpenShell 的 docs/brand/assets,專案採 Apache-2.0 授權;OpenShell 與 NVIDIA 相關標誌屬於 NVIDIA 所有)。
先講結論
- 它是什麼: 一個開源(Apache-2.0)的 agent 執行環境。每個 agent 跑在獨立的沙箱裡,你用政策宣告它能碰什麼,OpenShell 負責強制執行。
- 金鑰的處理: 官方 README 說 agent 永遠看不到真實憑證,OpenShell 只在請求送往已核准的端點時才加上。
- 已經可以試: 程式碼在 GitHub,截至查詢日約 9,500 顆星;v0.1.0 在 9 月 25 日發布,v0.1.2 在 9 月 28 日。NVIDIA 稱 9 月 28 日起「廣泛以開源方式提供」。
- 要分清楚兩件事: 新聞稿同時介紹了 Sentry,是跑在 NVIDIA BlueField-4 DPU 上的硬體監控,屬於另一層,需要特定硬體;OpenShell 本身是軟體,官方說支援 Linux、Apple Silicon 的 macOS,或 Windows WSL 2(實驗性),搭配 Docker、Podman 或主機虛擬化。
- 獨立驗證還很少: 我們找到的媒體報導多數是轉述新聞稿,沒有實測或第三方資安驗證。
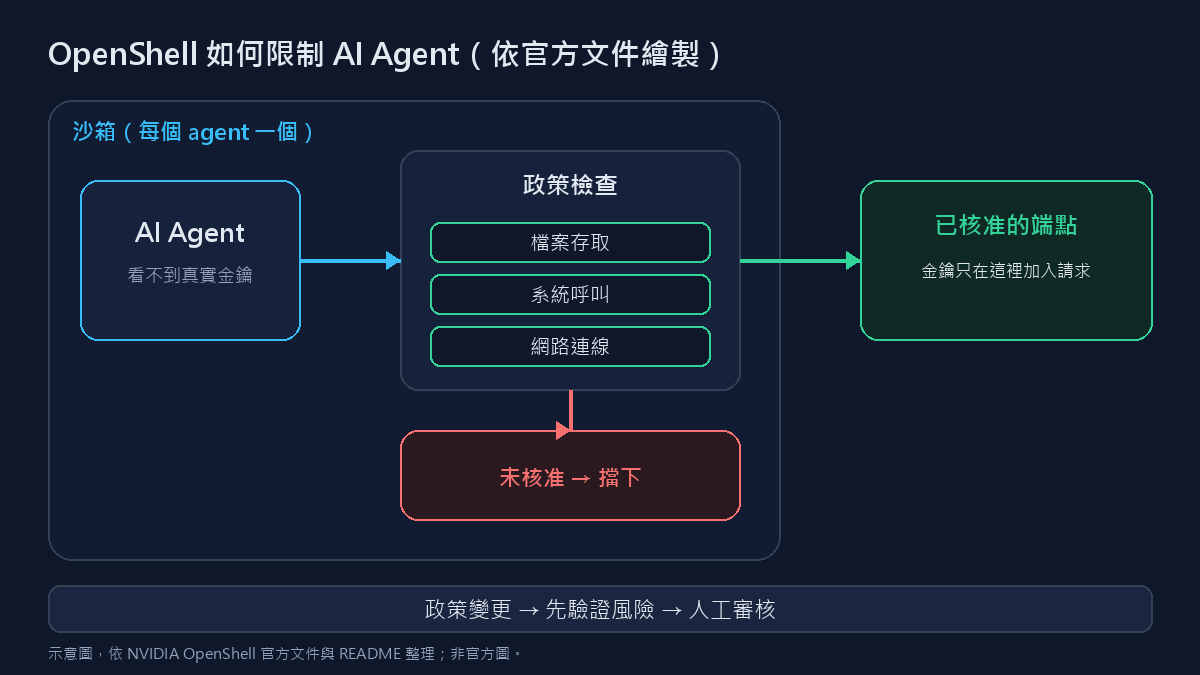
圖:依官方文件與 README 整理的示意圖(我們自行繪製,非 NVIDIA 官方圖)。
OpenShell 怎麼運作(官方說法)
根據 README 與文件:
- 每個 agent 一個沙箱。 核心層級的控制會限制它能存取哪些檔案、能呼叫哪些系統呼叫,每一條網路連線在離開沙箱前都要過政策檢查。官方文件提到的防護層包含檔案系統(Landlock)、網路、行程與提供者憑證。
- 用 YAML 政策宣告權限。 政策是可以放進版本控制的宣告式檔案。
- 憑證只在核准的端點加入。 agent 看不到真實金鑰;OpenShell 只在請求發往已核准的端點時才加上憑證。
- 政策變更要先驗證。 在核准政策變更之前,OpenShell 用形式驗證找出會帶來的風險(例如帶著憑證連到新主機、呼叫新的 API 方法),這類變更會等人工審核。
- 也提供 SDK 與擴充點。 有 Python、TypeScript、Go、Rust 的 SDK;文件提到 Claude Code、OpenCode、Codex、GitHub Copilot CLI 等可以當作在沙箱裡執行的 agent 範例。
怎麼試
官方 README 的快速開始(需要 Docker、Podman 或主機虛擬化):
curl -LsSf https://raw.githubusercontent.com/NVIDIA/OpenShell/main/install.sh | sh
openshell sandbox create --name demo
安裝程式會設定 CLI 與本機 gateway;預設沙箱映像是沒有預裝 agent 的最小 Ubuntu,要跑真正的 agent 請照官方「Run Your First Agent」教學。用 curl | sh 安裝前,請先自行檢視腳本內容。
它沒說的、以及要留意的
以下是我們的提醒,不是 NVIDIA 的說法。
- 版本還很新。 v0.1.x 剛在這一週密集發布,README 提到的是「穩定的發布節奏」,但正式用在生產環境前,請先看升級指南與已知問題。
- 有匿名遙測。 README 說明會收集匿名的營運類別與次數,不收沙箱名稱、主機名稱、檔案路徑、提示詞、憑證或模型名稱;可以用環境變數關閉。
- 沙箱不是萬能。 有報導引述,若 agent 攻破主機作業系統,軟體層的限制仍可能被突破,這正是 Sentry 這類硬體層防護的定位;但 Sentry 需要 BlueField-4 DPU,多數個人與小團隊用不到。
- 權限設計仍然是你的責任。 政策寫得太寬,沙箱就只是形式。不可逆的動作(付款、對外寄信、刪資料)仍然應該要人工確認。
如果你在自己的產品裡做 AI agent
沙箱管的是 agent 在「執行環境」裡能做什麼。另一層是「送進模型的內容」:敏感個資可以在請求送出前遮蔽,外部訊息裡夾帶的指令可以先攔截。我們整理過兩個相關的內容:Meta Muse 洩漏賣家地址事件與四個先加的防護,以及 BazaarLink 的內容過濾防護。
常見問題
OpenShell 是免費的嗎?
是。專案採用 Apache-2.0 授權開源,NVIDIA 說軟體可從其開發者資源與 GitHub 取得;新聞稿沒有提供價格資訊。
一定要 NVIDIA 的硬體嗎?
OpenShell 本身是軟體,官方說支援 Linux、Apple Silicon 的 macOS,或 Windows WSL 2(實驗性)。新聞稿說它在 NVIDIA Vera CPU 上的效能開銷極小,也可擴充到 Arm 與 Intel 平台;Sentry 才需要 BlueField-4 DPU。
agent 的 API 金鑰真的不會被看到嗎?
README 說 agent 永遠看不到真實憑證,只在請求送往已核准端點時由 OpenShell 加上。這是專案的設計主張,我們沒有獨立驗證。
哪些 agent 可以放進 OpenShell?
官方文件把 Claude Code、OpenCode、Codex、GitHub Copilot CLI 列為可在沙箱中執行的 agent 範例;詳細步驟請看官方「Run Your First Agent」教學;有報導稱包住既有 agent 不需要改 agent 本身的程式碼,這點我們沒有驗證。
資料來源
- NVIDIA:NVIDIA Launches Open Agent Safety Platform to Secure Agents From Testing to Deployment(2026-09-28)
- 專案:NVIDIA/OpenShell(Apache-2.0)、官方文件
- 媒體:SiliconANGLE、Infosecurity Magazine、byteiota