
NVIDIA OpenShellとは?AIエージェントのサンドボックスとキー保護
NVIDIAが2026年9月28日に公開したオープンソースのOpenShell。エージェントをサンドボックスで実行し、キーを渡さずポリシーで制限。公式の説明、要件、注意点を整理。
データ確認日:2026年9月29日。本記事はNVIDIAのニュースリリース、OpenShellのGitHubプロジェクト(READMEとリリース)、公式ドキュメントをもとにまとめています。当社は実際にインストールして使ってはいないため、「公式によると」とある内容はすべてNVIDIA自身の説明です。
AIエージェントがファイルを読み、パッケージを入れ、APIを呼び、あなたの認証情報を使えるようになると、問題は「賢いかどうか」ではなく「権限を任せられるか」になります。NVIDIAは2026年9月28日に「Open Agent Safety Platform」を発表しました。そのソフトウェアの中核であるOpenShellは、オープンソースのエージェント実行環境で、エージェントを役立てながら、無制限のアクセスは与えないことを目指しています。
図:OpenShellプロジェクトの公式ブランド画像(出典:NVIDIA/OpenShellのdocs/brand/assets、プロジェクトはApache-2.0ライセンス。OpenShellおよびNVIDIA関連のロゴはNVIDIAに帰属します)。
結論
- 何か: オープンソース(Apache-2.0)のエージェント実行環境。エージェントごとに独立したサンドボックスで動き、触れてよいものをポリシーで宣言すると、OpenShellが強制します。
- キーの扱い: 公式READMEによれば、エージェントは実際の認証情報を見ることがなく、OpenShellが承認済みエンドポイント宛てのリクエストにだけ付与します。
- すでに試せます: コードはGitHubにあり、確認日時点でスターは約9,500。v0.1.0は9月25日、v0.1.2は9月28日に公開されました。NVIDIAは9月28日からオープンソースとして広く提供されるとしています。
- 2つを区別してください: ニュースリリースではSentryも紹介されています。これはNVIDIA BlueField-4 DPU上で動くハードウェアの監視で、別の層であり、特定のハードウェアが必要です。OpenShell自体はソフトウェアで、公式によればLinux、Apple SiliconのmacOS、またはWindows WSL 2(実験的)で、Docker、Podman、またはホスト仮想化と組み合わせて動きます。
- 第三者による検証はまだ少ない: 確認できた報道の多くはニュースリリースの言い換えで、実機での検証や第三者のセキュリティ検証はありません。
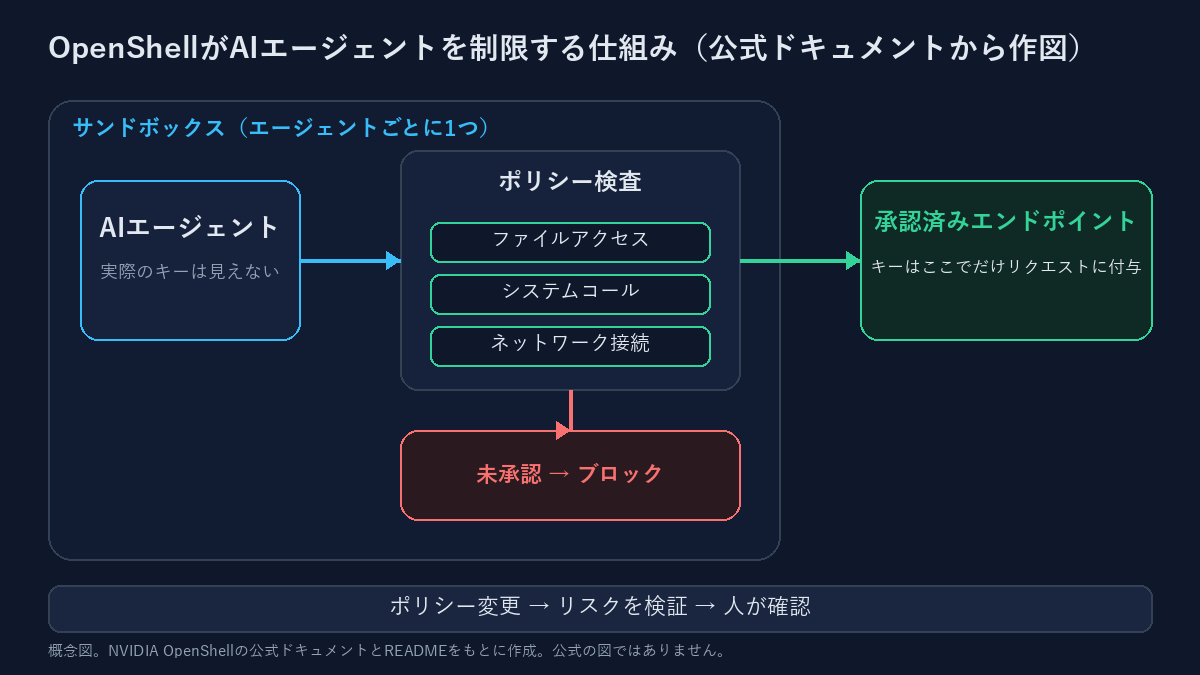
図:公式ドキュメントとREADMEをもとに当社が作図した概念図です(NVIDIA公式の図ではありません)。
OpenShellの仕組み(公式の説明)
READMEとドキュメントによると:
- エージェントごとに1つのサンドボックス。 カーネルレベルの制御で、アクセスできるファイルと呼び出せるシステムコールを制限し、すべてのネットワーク接続はサンドボックスを出る前にポリシー検査を通ります。公式ドキュメントが挙げる保護の層は、ファイルシステム(Landlock)、ネットワーク、プロセス、プロバイダーの認証情報です。
- YAMLのポリシーで権限を宣言。 ポリシーはバージョン管理できる宣言的なファイルです。
- 認証情報は承認済みのエンドポイントにだけ付与。 エージェントは実際のキーを見ず、OpenShellが承認済みエンドポイント宛てのリクエストにだけ認証情報を付けます。
- ポリシーの変更は先に検証。 ポリシー変更を承認する前に、OpenShellは形式検証で新たなリスク(認証情報を持って新しいホストに到達する、新しいAPIメソッドを呼ぶなど)を洗い出し、そうした変更は人の確認を待ちます。
- SDKと拡張ポイント。 Python、TypeScript、Go、RustのSDKがあります。ドキュメントは、Claude Code、OpenCode、Codex、GitHub Copilot CLIなどをサンドボックス内で動かすエージェントの例として挙げています。
試し方
公式READMEのクイックスタート(Docker、Podman、またはホスト仮想化が必要):
curl -LsSf https://raw.githubusercontent.com/NVIDIA/OpenShell/main/install.sh | sh
openshell sandbox create --name demo
インストーラーがCLIとローカルのゲートウェイを設定します。既定のサンドボックスイメージはエージェントが入っていない最小のUbuntuで、実際のエージェントを動かすには公式の「Run Your First Agent」チュートリアルに従ってください。curl | shで入れる前に、スクリプトの内容を自分で確認しましょう。
書かれていないこと、注意点
以下は当社の注意で、NVIDIAの主張ではありません。
- バージョンがまだ新しい。 v0.1.xはこの週に集中して公開されたばかりです。READMEは「安定したリリースの周期」に触れていますが、本番で使う前にアップグレードガイドと既知の問題を確認してください。
- 匿名のテレメトリがあります。 READMEによれば、運用上のカテゴリと件数だけを匿名で収集し、サンドボックス名、ホスト名、ファイルパス、プロンプト、認証情報、モデル名は収集しません。環境変数で無効にできます。
- サンドボックスは万能ではありません。 ホストのOSをエージェントが突破すれば、ソフトウェア層の制限も破られうるという指摘が報道にあり、これがSentryのようなハードウェア層の保護の位置づけです。ただしSentryにはBlueField-4 DPUが必要で、個人や小規模チームの多くは使えません。
- 権限設計は依然としてあなたの責任です。 ポリシーが広すぎれば、サンドボックスは形だけになります。支払い、外部へのメール送信、データ削除のような取り消せない操作には、引き続き人の確認を入れるべきです。
自社のプロダクトでAIエージェントを作る場合
サンドボックスが管理するのは、エージェントが「実行環境」で何をできるかです。もう1つの層が「モデルに送る内容」で、機密の個人情報はリクエストの送信前にマスクでき、外部のメッセージに紛れた指示は先に遮断できます。BazaarLinkのコンテンツフィルターもあわせてご覧ください。
よくある質問
OpenShellは無料ですか?
はい。Apache-2.0ライセンスのオープンソースで、NVIDIAはソフトウェアが開発者向けリソースとGitHubから入手できるとしています。ニュースリリースに価格情報はありません。
NVIDIAのハードウェアが必須ですか?
OpenShell自体はソフトウェアで、公式はLinux、Apple SiliconのmacOS、またはWindows WSL 2(実験的)に対応するとしています。ニュースリリースは、NVIDIA Vera CPU上でのオーバーヘッドは最小で、ArmやIntelのプラットフォームにも拡張できるとしています。BlueField-4 DPUが必要なのはSentryです。
エージェントにAPIキーは本当に見えませんか?
READMEは、エージェントが実際の認証情報を見ることはなく、承認済みエンドポイント宛てのリクエストにだけOpenShellが付与すると述べています。これはプロジェクトの設計上の主張で、当社は独自に検証していません。
どのエージェントを入れられますか?
公式ドキュメントは、Claude Code、OpenCode、Codex、GitHub Copilot CLIをサンドボックス内で動かせるエージェントの例として挙げています。詳しい手順は公式の「Run Your First Agent」チュートリアルをご覧ください。既存のエージェントを包むのにエージェント自体のコード変更は不要という報道もありますが、当社は確認していません。
出典
- NVIDIA:NVIDIA Launches Open Agent Safety Platform to Secure Agents From Testing to Deployment(2026-09-28)
- プロジェクト:NVIDIA/OpenShell(Apache-2.0)、公式ドキュメント
- 報道:SiliconANGLE、Infosecurity Magazine、byteiota